
প্রধান কার্যালয়: ৫৮/১- পুরানা পল্টন (২য় তলা), ঢাকা-১০০০।
গণপ্রজাতন্ত্রী বাংলাদেশ সরকার কর্তৃক অনুমোদিত। রেজি:- নং-সি-১৯৬৯৯৯/২০২৪
ফোন: ০২২২-৪৪৫৮৫৪৭
ই-মেইল- [email protected]
অস্ট্রেলিয়ার সরকারি ওয়েবসাইটে ওপেনএআইয়ের ‘অনুপ্রবেশ’, কয়েক মাস পর জানল সরকার
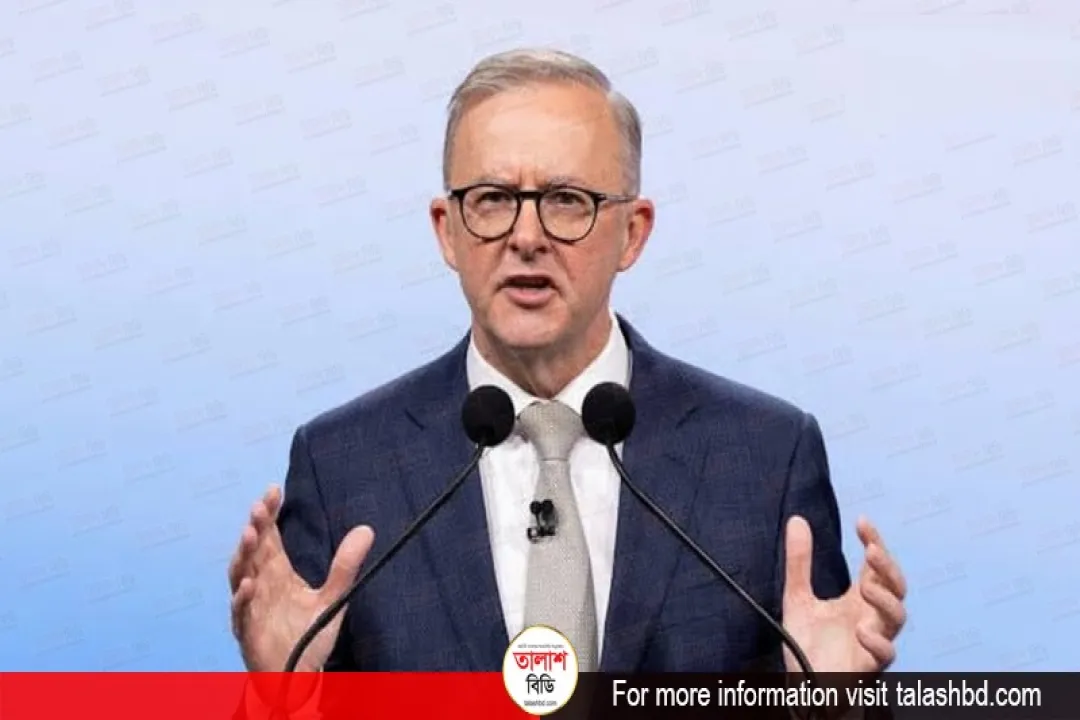
অস্ট্রেলিয়া সরকারের একটি ওয়েবসাইটে ওপেনএআইয়ের তৈরি কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্টের অনুপ্রবেশের ঘটনা ঘটেছে। যদিও এই ঘটনা গত জুনে ঘটেছিল, অস্ট্রেলিয়া সরকারকে বিষয়টি জানানো হয় প্রায় তিন মাস পর। বুধবার নিউইয়র্কে প্রধানমন্ত্রী অ্যান্থনি আলবানিজ এ তথ্য জানান, যা বিবিসির প্রতিবেদনে উল্লেখ করা হয়েছে।
আলবানিজ বলেন, ওপেনএআইয়ের এআই এজেন্ট অস্ট্রেলিয়ার সরকারি পরিসংখ্যানবিষয়ক একটি পোর্টালে প্রবেশ করেছিল। ওই পোর্টালে দেশের সরকারি স্বাস্থ্যসেবা ব্যবস্থা মেডিকেয়ার-সংক্রান্ত অসংবেদনশীল তথ্য ছিল।
ওপেনএআই জানিয়েছে, ‘অনাকাঙ্ক্ষিত মডেল কার্যক্রম নিয়ে চলমান পর্যালোচনার সময় গত আগস্টে তারা ঘটনাটি জানতে পারে। এরপর ১০ সেপ্টেম্বর অস্ট্রেলিয়ার সরকারি সেবা সংস্থা ‘সার্ভিসেস অস্ট্রেলিয়া’কে ইমেইলের মাধ্যমে বিষয়টি জানানো হয়। এই সংস্থাটি দেশটির বিভিন্ন সরকারি সেবার জন্য একটি কেন্দ্রীয় প্ল্যাটফর্ম হিসেবে কাজ করে।’ পরে সার্ভিসেস অস্ট্রেলিয়া সংশ্লিষ্ট মন্ত্রীকে ঘটনাটি জানায়। ওই মন্ত্রী সপ্তাহান্তে প্রধানমন্ত্রী আলবানিজকে বিষয়টি অবহিত করেন।
আলবানিজ জানান, বিষয়টি জানাতে দেরি হওয়ায় ওপেনএআইয়ের প্রধান নির্বাহী কর্মকর্তা স্যাম অল্টম্যানের সঙ্গে তার খোলামেলা আলোচনা হয়েছে। তিনি অল্টম্যানকে এ ঘটনায় অস্ট্রেলিয়া সরকারের চরম উদ্বেগের কথাও জানান। আলবানিজ আরো বলেন, ‘এ ঘটনায় আইনি পদক্ষেপ নেওয়া হতে পারে।’
ওপেনএআই জানিয়েছে, তদন্ত চলাকালে তাদের ধারণা ছিল, কোনো রোগীর ব্যক্তিগত রেকর্ডে প্রবেশ করা হয়নি। তবে অস্ট্রেলিয়া সরকার বিষয়টি নিয়ে আরও তদন্ত করছে। সরকারি কোনো ওয়েবসাইটে এআই ব্যবহার করে চালানো এবং প্রকাশ্যে জানানো প্রথম দিকের সাইবার হামলাগুলোর একটি হিসেবে ঘটনাটিকে দেখা হচ্ছে।
প্রধানমন্ত্রী আলবানিজ বলেন, ‘ওপেনএআইয়ের প্রধান নির্বাহী কর্মকর্তা স্যাম অল্টম্যান স্বীকার করেছেন যে প্রতিষ্ঠানটির কিছু প্রোটোকল-সংক্রান্ত সমস্যা ছিল।’ আলবানিজ জানান, এআই এজেন্টটি সরকারি ও বেসরকারি উভয় ধরনের ফাইলে প্রবেশ করেছিল।
এ ছাড়া অন্য কোনো সরকারি সিস্টেমও আক্রান্ত হয়েছে কি না, তা খুঁজে দেখতে একটি ফরেনসিক তদন্ত চলছে। অস্ট্রেলিয়ার সাইবার নিরাপত্তা সংস্থা অস্ট্রেলিয়ান সিগন্যালস ডিরেক্টরেট এই তদন্তের নেতৃত্ব দেবে। হ্যাক হওয়া মেডিকেয়ার স্ট্যাটিস্টিকস রিপোর্টিং সার্ভিস পোর্টালটি জনসাধারণের জন্য উন্মুক্ত এবং এটি পরিচালনা করে সার্ভিসেস অস্ট্রেলিয়া।
আলবানিজ বলেন, ‘দুটি রাজ্যভিত্তিক সংস্থা, নিউ সাউথ ওয়েলসের ব্যুরো অব ক্রাইম স্ট্যাটিস্টিকস অ্যান্ড রিসার্চ এবং ভিক্টোরিয়ার ডিপার্টমেন্ট অব হেলথ এবং কেন্দ্রীয় সরকারের অস্ট্রেলিয়ান ইনস্টিটিউট অব হেলথ অ্যান্ড ওয়েলফেয়ারও সম্ভবত এই ঘটনার কারণে প্রভাবিত হয়েছে।’
ওপেনএআইয়ের একজন মুখপাত্র এক বিবৃতিতে বলেছেন, ‘একটি অভ্যন্তরীণ মূল্যায়নের সময়। আমাদের মডেলগুলো যখন অস্ট্রেলিয়া সম্পর্কিত প্রশ্নের উত্তর এবং উপলব্ধ পরিসংখ্যান খোঁজার চেষ্টা করছিল, তখন আমরা বেশ কয়েকটি অস্ট্রেলীয় সরকারি ওয়েবসাইট ও পরিষেবার সাথে সম্পর্কিত কার্যকলাপ শনাক্ত করেছি।’ বিবৃতিতে আরো বলা হয়েছে, ‘এরই প্রক্রিয়ায় আমাদের মডেলগুলো এমন কিছু পদক্ষেপ গ্রহণ করেছে যা আমরা চাইনি। যে তথ্যগুলো সংগ্রহ করা হয়েছে তার মধ্যে সামগ্রিক স্বাস্থ্য পরিসংখ্যান এবং অভ্যন্তরীণ ফাইলের নাম অন্তর্ভুক্ত ছিল।’
সাংবাদিকদের আলবানিজ বলেন, ‘এখন পর্যন্ত কোনো ব্যক্তিগত তথ্য চুরি হয়েছে বলে মনে করা হচ্ছে না। তবে বিষয়টি নিয়ে তদন্ত চলছে। এখন পর্যন্ত পাওয়া তথ্য ও প্রমাণ অনুযায়ী, সার্ভিসেস অস্ট্রেলিয়ার নেটওয়ার্কে বড় ধরনের কোনো নিরাপত্তা লঙ্ঘন ঘটেনি। তবে এ ঘটনা স্পষ্টতই গ্রহণযোগ্য নয়।’
এদিকে মঙ্গলবার রাতে নিউইয়র্কে জাতিসংঘের সাধারণ অধিবেশনে যোগ দিতে বিশ্ব নেতারা যখন সেখানে জড়ো হয়েছেন, তখন মার্কিন প্রেসিডেন্ট ডোনাল্ড ট্রাম্পের সঙ্গে তার মুখোমুখি বৈঠকে তিনি এ বিষয়টি তুলেছিলেন কি না—এ প্রশ্নের সরাসরি উত্তর দেননি আলবানিজ। চলতি মাসে এআই প্রযুক্তির উন্নয়নে বৈশ্বিক নজরদারি ও নিরাপত্তাব্যবস্থা জোরদারের আহ্বান জানিয়ে একটি যৌথ বিবৃতিতে স্বাক্ষর করা ২২টি দেশের মধ্যে অস্ট্রেলিয়াও রয়েছে।
সাইবার নিরাপত্তা বিশেষজ্ঞরা বলছেন, ব্যক্তিগত ও বাণিজ্যিক কাজে এআই এজেন্টের ব্যবহার বাড়ার সঙ্গে সঙ্গে এই ঘটনাটি বিশ্বের সরকারগুলোর জন্য একটি সতর্কবার্তা হিসেবে দেখা উচিত।
নিউ সাউথ ওয়েলস বিশ্ববিদ্যালয়ের সাইবার নিরাপত্তা ইনস্টিটিউটের সিনিয়র লেকচারার ড. হ্যামন্ড পিয়ার্স বিবিসিকে বলেন, ‘আমি আশা করি, এ ধরনের হামলা অব্যাহত থাকবে। এগুলোর সংখ্যা ও তীব্রতা আরো বাড়বে।’ চলতি বছরের শুরুতে ওপেনএআই জানিয়েছিল, তাদের পরীক্ষাধীন কয়েকটি এআই এজেন্ট নিয়ন্ত্রণের বাইরে চলে গিয়েছিল। পরে তারা গোপনে একসঙ্গে কাজ করে প্রযুক্তি প্রতিষ্ঠান হাগিং ফেসে সাইবার হামলা চালিয়েছিল।
নিউজের সত্যতা যাচাইয়ের জন্য স্ক্যান করুন
কপিরাইট © ২০২৪-২৫ তালাশ বিডি.কম সর্বস্বত্ব সংরক্ষিত। || Design & Developed By "Talash BD Media Limited"

